चिनी एआय टूल्सच्या माध्यमातून भारतीय वित्तीय व्यवस्थेला निर्माण होणारे सायबर धोके आणि डिजिटल सुरक्षेची गरज अधोरेखित करणारा सीमाताई मराठे यांचा लेख.
आर्टिफिशियल इंटेलिजन्सचा वापर करून देशाच्या अर्थव्यवस्थेत चिनी घुसखोरी होत असताना, आमचे धोरणकर्ते मात्र रामभरोसे कारभार चालवत आहेत. एखादी मोठी राष्ट्रीय बँक किंवा कॉर्पोरेट कंपनी सुरक्षित ठेवायची आणि लहान संस्थांना चिनी लांडग्यांच्या जबड्यात ढकलून द्यायचे, हा कुठला आर्थिक न्याय?
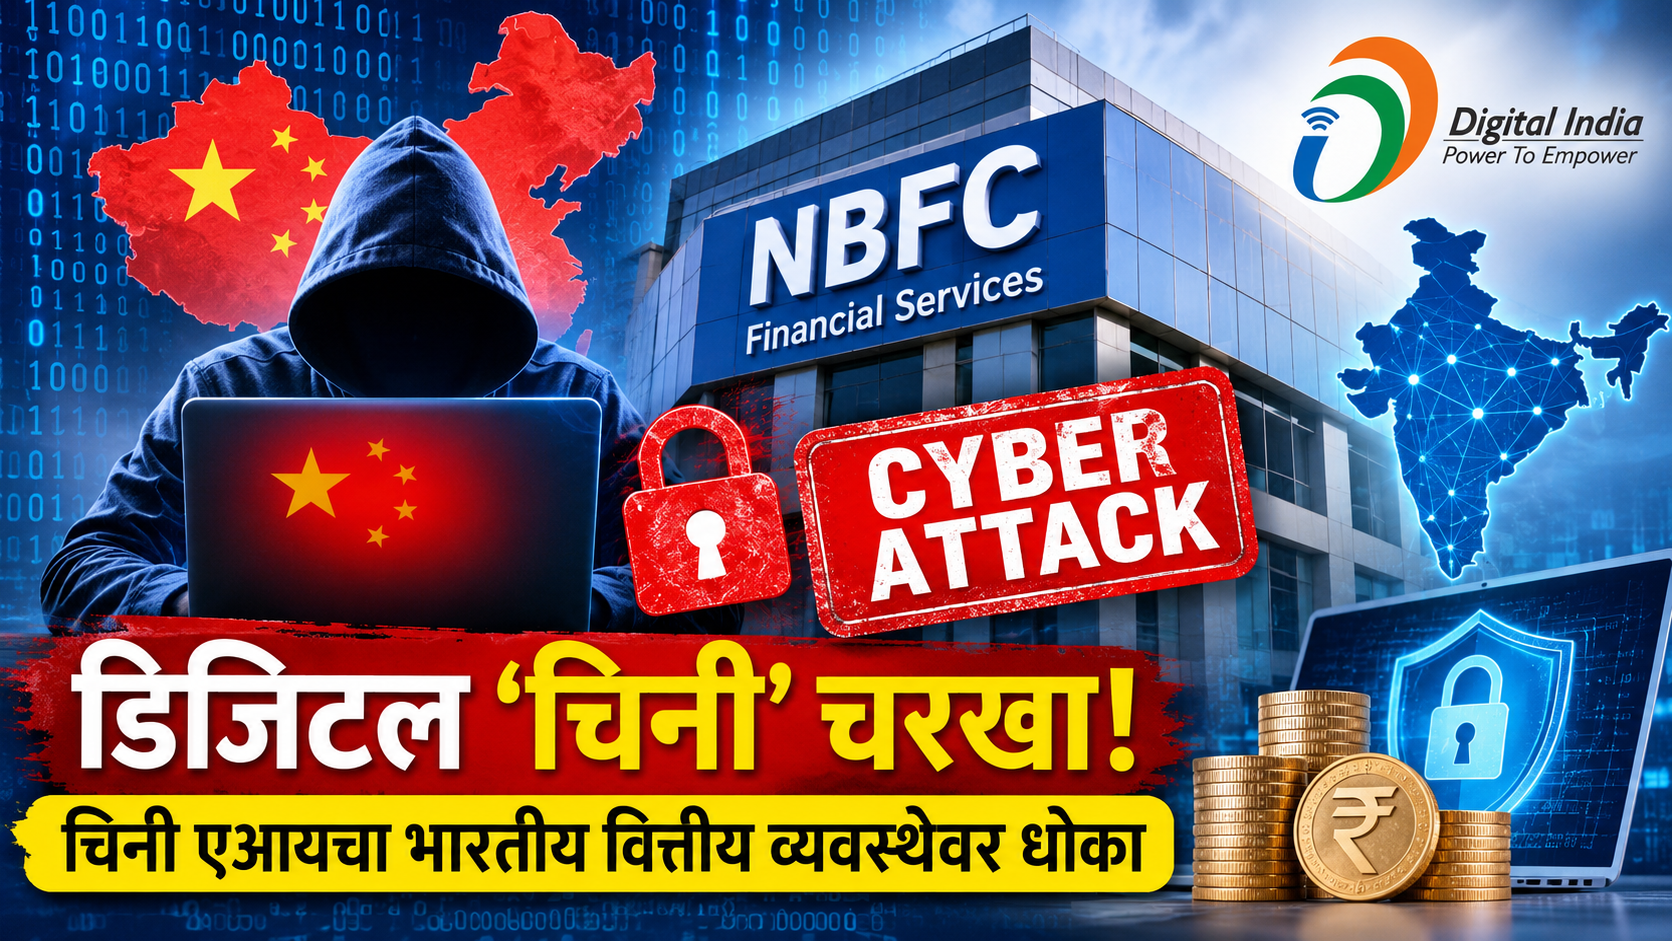
देशात एका बाजूला डिजिटल इंडियाचा दणदणाट सुरू असताना आणि ‘विश्वगुरू’ होण्याच्या ईर्ष्येने सत्ताधीश जेव्हा गल्लीपासून दिल्लीपर्यंत ५जी आणि आर्टिफिशियल इंटेलिजन्सच्या गप्पांचा फड रंगवत असतात, तेव्हा प्रत्यक्षात आपल्या वित्तीय व्यवस्थेची डिजिटल पायाभरणी किती पोकळ आहे याचा आरसा नुकताच समोर आला आहे. नव्या भारताचे महासत्ता होण्याचे स्वप्न डिजिटल पायावर उभे राहू पाहत असताना, त्या पायाखालील जमीन चिनी एआयच्या एका लहानशा धक्क्याने भुसभुशीत झाली आहे. अवघ्या दीड ते दोन महिन्यांत सायबर भामट्यांनी चिनी एआय तंत्रज्ञानाचा आणि उपकरणांचा वापर करून देशातील छोट्या बिगर-बँकिंग वित्तीय संस्थांना (एनबीएफसी) अक्षरशः नागवले आहे. सुमारे ३०० कोटी रुपयांचा दरोडा उघड्या डोळ्यांनी पाहण्याची वेळ आपल्या देशातील नियामक यंत्रणांवर आणि गृह खात्यावर आली आहे. ही निव्वळ एका गुन्ह्याची आकडेवारी नसून, आपल्या संपूर्ण सुरक्षा सिस्टीमच्या चिंधड्या उडवणारा आणि डिजिटल सुरक्षेचा फुगा फोडणारा गंभीर दस्तऐवज आहे.
देशात आजमितीस ८ हजार ५०२ एनबीएफसींची नोंदणी बँकिंग नियमाकाकडे झाली आहे. यातील ज्या संस्थांची उलाढाल एक हजार कोटी रुपयांपेक्षा कमी आहे, त्यांना वेचून-वेचून लक्ष्य केले गेले. कारण उघड आहे; या छोट्या संस्थांची सायबर सुरक्षा प्रणाली ही वेशीवर बांधलेल्या बांबूच्या कुंपणासारखी ठिसूळ आहे. देशाची आर्थिक राजधानी असलेल्या मुंबईत ३०, देशाची राजधानी दिल्लीत २५ हून अधिक आणि चेन्नईत १५ ते १६ अशा १५० पेक्षा जास्त तक्रारी आणि एफआयआर नोंदवले गेले आहेत. परंतु, या आकड्यांपेक्षाही धक्कादायक बाब म्हणजे या हल्ल्यांमागे ‘सायबरस्ट्राईक’सारखे चिनी हॅकिंग प्लॅटफॉर्म्स आणि ‘आर्टेक्स’सारखी अत्याधुनिक एआय टूलकिट्स कार्यरत आहेत. चिनी बनावटीच्या ‘डीपसीक’, ‘क्वेन’, ‘किमी’ आणि ‘जीएलएम’सारख्या ओपन-सोर्स मॉडेल्सचा वापर करून चिनी भामटे भारतासह जपान आणि दक्षिण कोरियातील वित्तीय यंत्रणांना आपल्या तालावर नाचवत आहेत. गुन्हेगार आधी १० ते १२ दिवस कंपनीच्या कामकाजावर बारीक लक्ष ठेवतात, त्यांच्या प्रणालीतील कोडमधील त्रुटी हुडकतात आणि मग अगदी लीलया डबा गुल करतात.
आता प्रश्न असा उपस्थित होतो की, जेव्हा शत्रू आपल्या उंबरठ्यापर्यंत येऊन एआयच्या सहाय्याने आर्थिक दरोडे घालत आहे, तेव्हा आपली महासत्ता होणारी सिस्टीम काय करत होती? आपल्याकडे CERT-In (कॉम्प्युटर इमर्जन्सी रिस्पॉन्स टीम) नावाची सर्वोच्च सायबर सुरक्षा संस्था आहे. या संस्थेने आता अगदी शांतपणे आणि गंभीर तोंडाने इशारा दिला आहे की, एआयमुळे सिस्टीममधील घुसखोरीपासून ते थेट नुकसान होण्यापर्यंतचा वेळ आता दिवसांवरून अवघ्या काही तासांवर आला आहे! वाह! काय हा अचाट शोध! जेव्हा संपूर्ण घर लुटून झाले, तेव्हा ‘चोर दारातून नाही तर खिडकीतून आला होता’ असा शोधनिबंध सादर करण्यात आपल्या यंत्रणा निष्णात आहेत. हीच ती महासत्तेची सुरक्षा यंत्रणा, जी सामान्य नागरिकांकडून कररूपाने अब्जावधी रुपये उकळते, पण जेव्हा चिनी टूलकिट्स आपल्या आर्थिक शिरांवर हल्ला चढवतात, तेव्हा केवळ ‘सतर्क राहा’ असा मोफत सल्ला देऊन आपले हात वर करते.
आपल्या देशात राजकीय प्रचार सभांमधून ‘डिजिटल डिजिटल’चा घोष करणे जितके सोपे आहे, तितकेच प्रत्यक्ष डिजिटल पायाभूत सुविधांना सुरक्षा पुरवणे कठीण आहे का, असा सवाल या निमित्ताने निर्माण होतो. लहान एनबीएफसींना सायबर ऑडिओ आणि सुरक्षा प्रणालीची पुरेशी माहिती नसते, ही वस्तूस्थिती जर सरकारला आणि रिझर्व्ह बँकेला ठाऊक होती, तर त्यांच्यासाठी ठोस आणि सक्तीची सुरक्षा मानके का लागू केली गेली नाहीत? दीड महिन्यांत ३०० कोटी रुपये उडून जातात आणि आपली यंत्रणा गप्प बसून केवळ आकडेवारी गोळा करत राहते, याला काय म्हणावे? जर एखादा डिजिटल उद्योग उभा राहायचा असेल, तर त्याला सुरक्षा कवच देणे ही सरकारची आणि नियमाकांची नैतिक आणि कायदेशीर जबाबदारी नाही का? चिनी वस्तूंवर बहिष्कार घालण्याच्या गप्पा मारणाऱ्या आणि चिनी अॅप्सवर बंदी घालून देशभक्तीचे उकळते निदर्शने करणाऱ्या सरकारला, त्याच चीनचे एआय मॉडेल आपल्या वित्तीय प्रणालीचे वाटोळे करत असताना साधी पूर्वकल्पनाही येऊ नये, ही शरमेची बाब आहे.
एआय तंत्रज्ञानाचा वेग आता तासांवर आला आहे, पण आपल्या प्रशासकीय यंत्रणेची ढिम्म हालचाल मात्र अजूनही एकोणिसाव्या शतकातील बैलगाडीच्या वेगानेच सुरू आहे. सायबर हल्ले झाल्यानंतर ‘तपास सुरू आहे’ अशी रटाळ प्रतिक्रिया देणे आणि सर्वसामान्यांच्या खिशाला कात्री लागल्यावर त्यांना ‘सतर्कतेचा’ डोस पाजणे, हा आता सरकारी दिनक्रमाचा भाग बनला आहे. डिजिटल क्रांतीच्या गप्पा मारताना त्या क्रांतीला लागणारी सुरक्षेची कवचकुंडले पुरवता आली नाहीत, तर हा डिजिटल फुगा फुटायला वेळ लागणार नाही. चिनी एआयने मारलेली ही चपराक केवळ एनबीएफसींच्या तोंडावर नसून, डिजिटल भारताच्या पोकळ दाव्यांवर मारलेली सडेतोड चपराक आहे. अजूनही जर या झोपलेल्या यंत्रणांना जाग आली नाही, तर भविष्यात केवळ ३०० कोटी नव्हे, तर संपूर्ण डिजिटल अर्थव्यवस्थाच चिनी तालावर नाच करताना दिसेल, यात तीळमात्र शंका नाही.

सीमाताई मराठे ह्या स्थानिक समाचार डिजिटल मीडिया च्या सक्रिय योगदानकर्त्या असून सामाजिक, राजकीय, शैक्षणिक आणि स्थानिक घडामोडींवर लेखन करतात. जनसामान्यांच्या प्रश्नांना वाचा फोडणे, स्थानिक पातळीवरील महत्त्वाच्या घटनांची अचूक माहिती वाचकांपर्यंत पोहोचवणे आणि निष्पक्ष लेखनाच्या माध्यमातून समाजाशी जोडलेले राहणे हा त्यांच्या लेखनाचा मुख्य उद्देश आहे. डिजिटल माध्यमातून त्या विविध विषयांवर सखोल आणि प्रभावी लेख प्रकाशित करतात.
मो. क्र. ९०२८५५७७१८